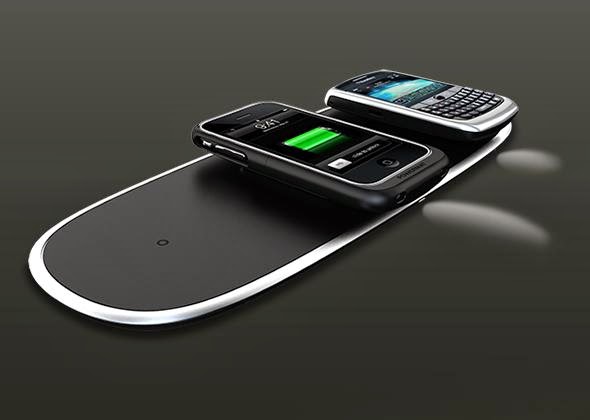
Hacía tiempo que no escribía, y no por falta de ganas, pereza o ausencia de cosas que contar, sino porque una de "Mis Pasiones", mi familia, me absorbe últimamente toda la energía, pero este tema me ha hecho pensar en mis hijos y que futuro y planeta les espera y he decidido robar un poco de tiempo al sueño. Espero os parezca tan interesante como a mi.
Bueno si lees la noticia de que por fin el Parlamento Europeo aprobó una norma que obliga a los fabricantes a crear un cargador único
www.elcomercio.es/20140313/mas-actualidad/tecnologia/cargador-unico-moviles-201403131741.html?utm_source=elcomerciodigital.com&utm_medium=rss&utm_content=sociedad-rss&utm_campaign=traffic-rss
http://www.abc.es/sociedad/20140314/abci-cargador-universal-aprobado-201403132343.HTML
y que no generemos tantas toneladas de residuos por el simple motivo de forzar al comprador a gastar su dinero e incrementar las arcas de unos pocos, puede que te entre una euforia como a mí diciendo, "!ya era hora¡".
Pero no te emociones mucho. Tienen 2 años para generar las normativas internas de cada país. !2 años¡. ¿Nadie les ha hablado de eficiencia?. ¿Deberíamos privatizar la política para ahorrar costes y ser más eficientes?. Por si fuera poco, luego los fabricantes tendrán otro año más para aplicarlo, y no me extrañaría que finalmente pidan y se les conceda un aplazamiento, basándose en el poco tiempo que han tenido para adaptarse. Además el fórum que agrupa a muchos de los grandes fabricantes ya estaba trabajando en ello en el 2007, (sí en el 2007). http://blogs.elpais.com/lacacharreria/2007/09/el-cargador-uni.html
Por otro lado desde hace tiempo que existen en el mercado soluciones de cargadores universales, en algunos casos solares. ¿Por qué avanzamos tanto en unas cosas (las que generan pasta) y en otras parecemos caracoles (las que no la generan)?.
Bueno puede parecer un desahogo personal, por la impotencia que causa, pero es que además lo es.
Besitos para ellas y abracitos para ellos.
Mostrando entradas con la etiqueta TIC. Mostrar todas las entradas
lunes, 8 de septiembre de 2014
sábado, 20 de julio de 2013
CiberAtaques, El objetivo es el dinero
Hola a todos,
Nuevamente vamos a vueltas con la seguridad, porque creo es muy importante la divulgación de una nueva cultura de la seguridad entre los usuarios. Que tipos de ciberataques se dan hoy día, ¿seguimos hablando de hackers que practican entrar en tu ordenador con el simple beneficio del orgullo de superar un reto?, aunque esto sigue en el imaginario de mucha gente, la verdad es que ahora se habla de ciberguerra, y algunos pensareis que esto tiene que ver con el futuro, pues no. Ejemplos de lo que se cuece:
http://internacional.elpais.com/internacional/2013/05/29/actualidad/1369819864_875412.html
http://internacional.elpais.com/internacional/2013/05/28/actualidad/1369755535_662151.HTML
Todos los paises del mundo, tienen o intentan tener definidas sus llamadas infraestructuras críticas y grupos especializados en ataques cibernéticos. Se estan creando normativas y cuerpos especializados en defender los servicios criticos ante posibles ataques ciberterroristas como en España los centros de respuesta ante incidentes de seguridad de la información como el del CNI, el de INTECO
https://www.ccn-cert.cni.es/
http://cert.inteco.es/cert/INTECOCERT/;jsessionid=BEB125CB8FF419F61B252ECCD77A822D?postAction=getCertHome
En España las infraestructuras críticas son responsabilidad del Centro Nacional para la Protección de las Infraestructuras Críticas http://www.cnpic-es.es/. Pensar que hoy no hay central nuclear, red eléctrica, de comunicaciones, o incluso de agua; que no este informatizada y en parte controlada y gestionada por sistemas informáticos.
También hay cuerpos de seguridad especializados en España como el GDT (Grupo de Delitos Tecnológicos) http://www.gdt.guardiacivil.es o el http://www.policia.es/org_central/judicial/udef/bit_conse_segurid.html comumente denominado BIT. Podéis consultarlos para recibir información o contrastar cadenas de mensajes.
Hoy por hoy los ataques sin fines políticos suelen estar organizados por bandas bien organizadas que persiguen el dinero, de hecho en muchas ocasiones las investigaciones se centran en perseguir las pistas del dinero que son más fáciles de seguir:
http://politica.elpais.com/politica/2013/05/28/actualidad/1369752318_585028.HTML
Como siempre el sentido común y la información nuestras mejores armas.
Besitos para ellas y abracitos para ellos
miércoles, 24 de abril de 2013
Los mapas del interior de los edificios llegan a España
Recientemente Google a presentado los mapas interiores de edificios como centros comerciales, aeropuertos, universidades, etc; este es un paso mas para que con nuestros dispositivos móviles sean una herramienta imprescindible y que nos permitan no tener que buscar el directorio de un edificio para localizar algo. De momento solo está disponible en algunos países, entre ellos España para un numero reducido de edificios, pero puede ayudar y es solo un inicio.
Está disponible para la versión 6 o superior de Google Maps y de momento para Android, aunque es de esperar que no tarde en otros dispositivos.
Mapas-interiores-de-google-llega-espana.html
Estos avances junto al Google Street que nos permite tener una visión 360º real de calles y lugares de todo el mundo te permiten ver, por ejemplo, el gran cañón sin tener que moverte de donde estés. O ver parte del mundo submarino, el interior de un monumento o museo, de la selva del Amazonas, probarlo sino lo habéis hecho ya, es increíble lo que se puede ver con un pequeño aparato con acceso a Internet en las manos.
http://maps.google.es/intl/es/help/maps/streetview/

Resumiendo ya puedes tener una visión por satélite de 360º y la visión interior de algunos sitios, ¿que nos queda por ver?. ¿Será el próximo Gran Hermano?.
De hecho ya están trabajando en beta (versiones de un producto software previo a la versión definitiva que se muestra al gran público) para el guiado por voz desde Google Maps.
Besitos para ellas y abracitos para ellos.
Está disponible para la versión 6 o superior de Google Maps y de momento para Android, aunque es de esperar que no tarde en otros dispositivos.
Mapas-interiores-de-google-llega-espana.html
Estos avances junto al Google Street que nos permite tener una visión 360º real de calles y lugares de todo el mundo te permiten ver, por ejemplo, el gran cañón sin tener que moverte de donde estés. O ver parte del mundo submarino, el interior de un monumento o museo, de la selva del Amazonas, probarlo sino lo habéis hecho ya, es increíble lo que se puede ver con un pequeño aparato con acceso a Internet en las manos.http://maps.google.es/intl/es/help/maps/streetview/

Resumiendo ya puedes tener una visión por satélite de 360º y la visión interior de algunos sitios, ¿que nos queda por ver?. ¿Será el próximo Gran Hermano?.
De hecho ya están trabajando en beta (versiones de un producto software previo a la versión definitiva que se muestra al gran público) para el guiado por voz desde Google Maps.
Besitos para ellas y abracitos para ellos.
viernes, 19 de abril de 2013
SmartCities o Mezclar Ciudades y Tecnologías de la Información
Desde hace algunos años se va acuñando un nuevo termino de esos que parecen gustar tanto a los tecnólogos, "SmartCities", o su traducción ciudades inteligentes, pero como se come esto. ¿Qué significa?.
En primer lugar como suele ocurrir con estos términos esta todavía demasiado vivo y dinámico para que se pueda ofrecer una definición exacta de lo que es y será una SmartCity. Básicamente se trata de aprovechar las TIC (Tecnologías de la Información y las Comunicaciones) para hacer la ciudad más cómoda y habitable. Por ejemplo, y si pudiéramos hacer una foto a un bache en una calle, y conectar a la web del ayuntamiento para enviarla junto a su geolocalización. Y si se dispusiera de un sistema de información que acumule estos avisos de los ciudadanos y lanzara la solicitud correspondiente cuando justifique pedir un camión de asfalto, que lógicamente debería ser aprobada.
Y si pudieras conectar en todo momento a la web de nuestro ayuntamiento y saber donde se encuentra el punto móvil de recogida de residuos como aceites, etc. Por supuesto en todas ellas interviene la tecnología SIG o Sistemas de Información Geográfica de los que ya hablamos un poco.
Otra de las tecnologías asociadas a las SmartCities es el llamado M2M (Machine to Machine), que básicamente consiste en disponer de una serie de sensores (maquinas) que envían información a una máquina central que recopila datos de temperatura, tráfico rodado, calidad del aire, precipitaciones, averías en las redes eléctricas o de comunicaciones, etc. Estos datos obtenidos en grandes cantidades debe ser gestionada para ofrecer información útil para el ciudadano o para los funcionarios que la necesiten. a las tecnologías que se enfrentan a este reto se le denomina Big Data. En próximas entradas hablaremos del M2M y del Big Data.
Cada día más nos acercamos al Internet de las cosas.
Recientemente se ha presentado el Libro Blanco SmartCities
También podéis ampliar información en direcciones como http://www.smartcities.es/ , http://smartcity-telefonica.com/, si queréis conocer que ciudades europeas están evolucionando en este tema y sorprenderos ojear http://www.smart-cities.eu/
jueves, 3 de enero de 2013
La nueva era de la educación
Son cada vez más los que gritan que hay que cambiar el modelo educativo, no solo en España, sino probablemente en todo el mundo. Nuestros políticos siguen empecinados en cambiar, una y otra vez el modelo sin realmente cambiar nada, generando un gasto enorme y sin mejorar las cosas. Veo en algunos colegios las pizarras electrónicas, pero el contenido y su aplicación es el mismo que hace 50 años.
Y que pensar de ese gasto absurdo en libros que se cambian cada poco tiempo con el único objeto de mejorar los balances de algunas empresas y seguramente personas. Ya no solo por la absurda sobre explotación a la que sometemos a nuestro planeta, sino ademas porque suelen dar una visión orientada y en muchas ocasiones parcial de muchas cosas. ¿Por qué limitar a nuestros hijos si pueden consultar infinidad de fuentes en Internet sobre un tema concreto?. No es más importante enseñarles a crear su propia opinión basándose en diferentes fuentes y un análisis de la veracidad de las mismas?.
http://tecnologia.elpais.com/tecnologia/2012/04/20/actualidad/1334922119_543382.html
Sencillos experimentos de Física y Química http://cort.as/1wpE
¿Bricomusica?, qué más decir, ojearla es muy curiosa http://vagar.org/bricomusica/
Formación artística http://cort.as/1wpG
Como siempre besitos para ellas y abracitos para ellos.
sábado, 3 de noviembre de 2012
Formación gratis en la red
Todos hemos oído hablar de la Harvard University, de Stanford o del MIT Massachusetts Institute of Technologyy muy pocos se plantearían tener la posibilidad de estudiar con ellos, aunque solo fuera algún tipo de curso, pues bien hoy día y gracias a la tecnología tenemos la oportunidad. Desde hace algún tiempo la mayoría de las universidades se están adaptando a la sociedad "conectada" de hoy y presentan cursos en la red, tanto de pago como gratuitos. Sí, gratuitos, se están forjando algunas joint venture con distintas universidades como edX creada entre el MIT y la universidad de Harvard entre otros que ofrecen una amplia oferta de cursos. Querían promover desde un principio el cambio de paradigma al que responden los nuevos cursos. “A lo mejor en el pasado liderar era dar con una solución, callarte cómo lo habías hecho y dar la campanada al ser el primero", dice Torres. "Hoy quien más comparte es el líder”.
Aquí podréis encontrar más información:
http://en.wikipedia.org/wiki/EdX
http://blog.consultorartesano.com/2012/05/edx-educacion-online-abierta-para-incrementar-la-cifra-de-negocio.html
http://www.neoteo.com/edx-el-campus-virtual-de-harvard-y-mit
A ellos se ha unido recientemente la UNED Universidad Nacional de Educación a Distancia, donde yo mismo estudié.
http://sociedad.elpais.com/sociedad/2012/10/28/actualidad/1351443827_604402.html
Pero también Stanford dispone de una versión similar de, a día de hoy, 197 cursos gratuitos con Coursera y aquí tenéis una experiencia personal sobre ella.
http://blog.pixagora.com/2012/05/mi-experiencia-con-coursera-cap-i-nlp/
Pero no solo podemos encontrar recursos universitarios sino que por ejemplo el Ministerio de Educación y Ciencia pone a vuestra disposición para secundaría y Bachillerato
http://recursos.cnice.mec.es/biosfera/profesor/1eso/1.htmHay infinidad de opciones dentro de la red, aprovecharlas.
Besitos para ellas y abracitos para ellos.
viernes, 26 de octubre de 2012
Las expectativas sobre antivirus son realistas?
Como es habitual Sergio nos deja una perla de las que te hacen reflexionar y cuestionarte sobre esa falsa sensación de seguridad, que algunos estiman como un riesgo importante en la seguridad.
Besitos para ellas y abracitos para ellos.
Todos los días una noticia de seguridad www.hispasec.com
Síguenos en Twitter: http://twitter.com/unaaldia
Noticia en formato HTML: http://www.hispasec.com/unaaldia/5110
-------------------------------------------------------------------
La pregunta de los usuarios es normal. Me han vendido un
producto que no ha cumplido su función, por tanto, en su lógica, el producto es
el culpable. Y efectivamente, el antivirus ha fallado... pero el problema
reside realmente en las expectativas. Cuando se adquiere un producto, se espera
que cumpla la función que promete y se crean por tanto unas expectativas que,
una vez incumplidas, se sienten como deudas. Pero quizás nosotros mismos
(ayudados, eso sí, por la publicidad y nuestra interiorización de sus mensajes)
hemos generado esas expectativas exageradas.
Depende de en qué plano nos movamos, estamos más
expuestos a generar expectativas increíbles. Si bien no esperamos que al
comprar determinada marca de desodorante, chicas espectaculares caigan a
nuestros pies por el simple hecho de oler mejor y que un anuncio lo asegure, en
el plano de la tecnología el usuario es más vulnerable en este aspecto: si la
publicidad del antivirus dice que me protege, espero protección.
Más que culpar a un producto, se debe generar un cambio
de expectativas en el usuario medio. Los atacantes llevan ventaja. Desde (¿y
para?) siempre. Actualmente, la fórmula por la que crean archivos únicos que
solo funcionan en el equipo de la víctima, (cifrados exclusivamente para ese
ordenador con criptografía simétrica basada en parámetros únicos del sistema),
dificulta muchísimo tanto su detección, como la extrapolación a ningún tipo de
lista para compartirla con otros usuarios. También complica el análisis, así
que es más complejo crear una firma y que se detecten muestras similares. Para
colmo, otros problemas más prosaicos como la escasez de personal en los laboratorios
en épocas de crisis, ralentizan las investigaciones antivirus. Y aunque todo
esto se solucionara, los atacantes seguirán con ventaja. Afrontémoslo.
¿Y qué tipo de protección adicional es necesaria?
Desde luego, superar el binomio clásico "antivirus y
cortafuegos entrante" tan incompleto y obsoleto. Una buena medida es
conocer y activar las opciones de seguridad de Windows, y otra muy interesante
que ha aparecido últimamente, son los programas antiexploits. No me refiero a
la detección de exploits que también intentan los antivirus (con éxito
relativo, como ocurre con la detección de malware). Este tipo de software se
preocupa del malware en otro plano: detectan las técnicas de intentos de
explotación de vulnerabilidades que hacen que se instale el malware, no del
malware en sí (para eso estaría el antivirus). Y dan buenos resultados. EMET,
la herramienta de Microsoft es una buena prueba de ello, y personalmente estoy
seguro de que acabará integrada de serie en futuras ediciones de Windows.
ExploitShield es otro gran programa aparecido recientemente. Intenta impedir
que los exploits lleguen a ejecutar código, basado en su comportamiento
esencial. Es muy efectivo.
Para hacernos una idea de que este es un problema que hay
que atajar, de ese 50% de sistemas infectados del que hemos hablado, sí, un 95%
usa antivirus... pero solo un 60% suele tener actualizados todos sus
programas...
Twitter: @ssantosv
Besitos para ellas y abracitos para ellos.
-------------------------------------------------------------------
Hispasec -
una-al-día
20/10/2012Todos los días una noticia de seguridad www.hispasec.com
Síguenos en Twitter: http://twitter.com/unaaldia
Noticia en formato HTML: http://www.hispasec.com/unaaldia/5110
-------------------------------------------------------------------
Antivirus y el
manejo de las expectativas
-----------------------------------------
A una señora en Murcia que regenta un locutorio, le han
realizado una transferencia de 2800 euros hacia la cuenta de un desconocido sin
su consentimiento. El banco se niega a devolverle el dinero. Ha sido víctima de
una variante de Citadel, el de la transferencia ficticia.
Entre lágrimas por haber perdido la recaudación del mes,
nos pregunta
desesperada: "¿Pero cómo ha podido ocurrir? No lo
entiendo, ¡tengo un antivirus! ¡No es pirata!"
Un bufete de arquitectos en Barcelona nos contacta. Desde
su proveedor han detectado un tráfico muy sospechoso que proviene de la red
interna.
Es probable que se esté filtrando información.
Preocupados, se ponen en contacto con nosotros: "Estamos protegidos con un
antivirus. Hemos analizado cada máquina incluso con otra marca y también nos
dice que estamos limpios. ¿Qué demonios está pasando?".
Estos son solo dos ejemplos reales de nuestro día a día.
En ambos casos, los forenses indicaron infecciones comunes en el sistema. Nada
de amenazas dirigidas: malware común, del que infecta a millones de máquinas
cada día. Se habían infectado a través de una vulnerabilidad en un plugin del
navegador. En los dos casos se detectó el malware, y se eliminó. Y en los dos
casos (y en cualquier forense realizado, en general), efectivamente disfrutaban
de la protección de un antivirus reconocido, actualizado, activo y plenamente
funcional que ofrecía todo tipo de protección.
¿Crisis antivirus?
Los antivirus comenzaron (y siguen) usando tecnología de
firmas.
Mejoraron con la heurística, que se demostró
insuficiente. Incorporaron incluso análisis de comportamiento y además,
reconocimiento en la nube con millones de ficheros en listas blancas y negras
de reputación en tiempo real. ¿El resultado? Además de estos ejemplos comunes
en nuestro laboratorio, según el estudio del Observatorio de INTECO con el que
colaboramos, los niveles de malware encontrado en unos 3000 usuarios analizados
mensualmente en España rondan desde hace años el 50% de equipos que alojan al menos
una muestra. De ellos, el 95% suele usar antivirus. No parece muy alentador.
Pero el antivirus no está en crisis.
Las expectativas
Protección total, y no a medias. Pero la realidad es
diferente. Como hemos mencionado en otra ocasión, el antivirus es un chaleco
antibalas... pero hoy en día, los atacantes han aprendido tanto a disparar a la
cabeza, como a atravesar el material del que están hechos.
Si un coche cae por un barranco, explota y se consume en
llamas, ningún testigo gritaría ante el cuerpo calcinado del conductor:
"¡¿Pero si usaba un cinturón de seguridad, cómo ha podido ocurrir!?".
Un cambio en las expectativas
El usuario debe aprender entonces a esperar lo que de
verdad puede conseguir de cada tecnología. El corrector ortográfico de Word no
se hace llamar "antierrores ortográficos", ni nos convierte
automáticamente en un académico de la lengua. Solo nos ayuda a detectar fallos
comunes.
Para escribir bien y que no se cuelen errores en nuestros
párrafos, es necesario usar otras "herramientas": entender la
gramática y mejorarla con la lectura de calidad. Jamás se inventará el
corrector que consiga eso por nosotros. Probablemente, el antivirus debería
llamarse "detector (de algunos tipos) de malware" para reforzar la
idea de que es necesaria otro tipo de protección adicional y rebajar las
expectativas en este campo... pero probablemente los de marketing no estarían
muy de acuerdo.
Por supuesto, si se popularizan los programas
antiexploit, no serán la solución definitiva y tendrán que evolucionar... Pero
parecen un buen camino, hoy. Desprendámonos de consejos obsoletos. Actualmente,
los exploits y las vulnerabilidades en software no actualizado representan una
buena parte del problema. No seamos víctimas de nuestras propias expectativas.
Opina sobre esta noticia:
Sergio de los Santos
ssantos@hispasec.comTwitter: @ssantosv
miércoles, 24 de octubre de 2012
Regla del 90-9-1 (Del libro Más allá de Google)
Interesante perla desde Infonomia que es una propuesta generadora de innovación en nuestro pais, explotando la colaboración de la que tanto ha hablado el profesor Alfons Cornella uno de sus fundadores y promotores.
Besitos para ellas y abracitos para ellos.
En prácticamente todas las comunidades online, el 90% de los usuarios son lurkers, personas que leen y/u observan, pero que nunca contribuyen a la discusión, mientras que un 9% contribuyen de manera esporádica o mediante actividades sencillas, como emitir un voto, y el restante 1% son los usuarios que realmente participan activamente mediante sus contribuciones. Como señala Jakob Nielsen sobre estos últimos: “parece como si no tuvieran vidas, porque introducen comentarios sólo unos minutos después de que cualquier evento sobre el que escriban ocurra”. Los lurkers están en “shhhhhhilencio”. Son como la letra “h”, que se escribe en las palabras, y no participa en su pronunciación. Pero tal y como se señala en Wikipedia: “De acuerdo con la teoría de las comunidades de práctica, un lurker tiene una participación periférica legítima y se espera que, con el tiempo, pueda llegar a integrarse como un miembro activo de la comunidad”. La primera referencia a esta idea de “desigualdad en la participación” (participation inequality) se debe a Will Hill, de Bell Communications Research, en: Steve Whittaker, Loren Terveen, Will Hill, and Lynn Cherny (1998): “The dynamics of mass interaction ”, Proceedings of CSCW 98, the ACM Conference on Computer-Supported Cooperative Work (Seattle, WA, November 14-18, 1998), pp. 257-264. Aili McConnon en Business Week, InData, p. 40, IN, September, 2006 , ha generado una información visual muy interesante y complementaria. También en la columna “Participation Inequality: Encouraging More Users to Contribute ” del famoso boletín quincenal Alertbox de Jakob Nielsen del 9 de octubre de 2006. Un buen artículo donde Nielsen explica los aspectos negativos de esta desigualdad en la participación, y qué se puede hacer para evitarla (en la medida en la que sea posible).
Nielsen es una de las autoridades más respetadas en el ámbito mundial sobre usabilidad web, y cofundador de Nielsen Norman Group junto con Donald Norman , otro experto mundial en usabilidad. La dificultad de estimar estos datos es que un lurker, para serlo, no se puede reconocer online. Mientras que los valores del 9% y el 1% sí se pueden calcular de forma directa (por el número de comentaristas y por la frecuencia de sus comentarios), el 90% sólo se puede estimar de forma indirecta.
El Libro Más allá de Google es una iniciativa de Infonomia: un ejercicio de crowdsourcing o inteligencia colectiva, utilizando herramientas 2.0. Alfons Cornella propuso un problema (identificar patrones en la gestión de información y tecnologías, cada uno desde su experiencia personal); se utilizó un sistema 2.0(un blog dentro de Infonomia.com), y la gente ha participado, libremente, sin conocerse.
Descárgate el libro bajo licencia Creative Commons y aporta tus comentarios.
Besitos para ellas y abracitos para ellos.
Regla del 90-9-1 (Del libro Más allá de Google)
Por Infonomia - 2009-02-18
En prácticamente todas las comunidades online, el 90% de los usuarios son lurkers, personas que leen y/u observan, pero que nunca contribuyen a la discusión, mientras que un 9% contribuyen de manera esporádica o mediante actividades sencillas, como emitir un voto, y el restante 1% son los usuarios que realmente participan activamente mediante sus contribuciones. Como señala Jakob Nielsen sobre estos últimos: “parece como si no tuvieran vidas, porque introducen comentarios sólo unos minutos después de que cualquier evento sobre el que escriban ocurra”. Los lurkers están en “shhhhhhilencio”. Son como la letra “h”, que se escribe en las palabras, y no participa en su pronunciación. Pero tal y como se señala en Wikipedia: “De acuerdo con la teoría de las comunidades de práctica, un lurker tiene una participación periférica legítima y se espera que, con el tiempo, pueda llegar a integrarse como un miembro activo de la comunidad”. La primera referencia a esta idea de “desigualdad en la participación” (participation inequality) se debe a Will Hill, de Bell Communications Research, en: Steve Whittaker, Loren Terveen, Will Hill, and Lynn Cherny (1998): “The dynamics of mass interaction ”, Proceedings of CSCW 98, the ACM Conference on Computer-Supported Cooperative Work (Seattle, WA, November 14-18, 1998), pp. 257-264. Aili McConnon en Business Week, InData, p. 40, IN, September, 2006 , ha generado una información visual muy interesante y complementaria. También en la columna “Participation Inequality: Encouraging More Users to Contribute ” del famoso boletín quincenal Alertbox de Jakob Nielsen del 9 de octubre de 2006. Un buen artículo donde Nielsen explica los aspectos negativos de esta desigualdad en la participación, y qué se puede hacer para evitarla (en la medida en la que sea posible).
Nielsen es una de las autoridades más respetadas en el ámbito mundial sobre usabilidad web, y cofundador de Nielsen Norman Group junto con Donald Norman , otro experto mundial en usabilidad. La dificultad de estimar estos datos es que un lurker, para serlo, no se puede reconocer online. Mientras que los valores del 9% y el 1% sí se pueden calcular de forma directa (por el número de comentaristas y por la frecuencia de sus comentarios), el 90% sólo se puede estimar de forma indirecta.
El Libro Más allá de Google es una iniciativa de Infonomia: un ejercicio de crowdsourcing o inteligencia colectiva, utilizando herramientas 2.0. Alfons Cornella propuso un problema (identificar patrones en la gestión de información y tecnologías, cada uno desde su experiencia personal); se utilizó un sistema 2.0(un blog dentro de Infonomia.com), y la gente ha participado, libremente, sin conocerse.
Descárgate el libro bajo licencia Creative Commons y aporta tus comentarios.
lunes, 15 de octubre de 2012
La información os hará libres versus Infoxicación
En esta era de las tecnologías de la información de la llamada Web 2.0 y las redes sociales he leído un artículo usado por el profesor Jorge Ramió de la UPM para el cierre de curso y como bien dice el profesor la información nos hará libres. En nuestros días el acceso a internet y la gran cantidad de información que alberga, marca una barrera similar a la que establece el alfabetismo y el analfabetismo. El poder llegar antes que otros a determinada información marca una diferencia social y profesional. Las decisiones personales o profesionales basadas en la mejor información posible tendrán más posibilidades de éxito. Pero por otro lado me ha hecho actualizar algunas reflexiones sobre un termino que empecé a leer hace bastantes años a alguien de ESADE de quien no recuerdo el nombre, todo ello mucho antes de la tan temida llegada del año 2000, "infoxicación". ¿Vivimos en un mundo que empieza a difuminar las barreras entre nuestra vida física y digital y donde somos infoxicados, nos abruman con términos que no entendemos, recibimos gran cantidad de información inútil y absurda que no nos aporta nada (Tuit: "Estoy desayunando")?. ?Como separar el grano de la paja?. Entre 1999 y 2002 se creó más información que en toda la historia hasta ese momento. Según los estudios de Peter Lyman y Hal Varian se incrementa en un 30% anual. El tiempo es finito y uno de nuestro bienes más escasos, más que el dinero, debemos aprender a gestionarlo de la forma que más nos aporte a nosotros, y a los demás. El saber llegar a la información adecuada y deseada de entre toda la existente, y el ser capaz de organizar y filtrar la que recibimos diariamente, será lo que marque la diferencia. En próximas entregas haremos un resumen de algunos consejos para mejorar nuestra eficiencia en la gestión de la información.
Ojo, en mi opinión el problema de la infoxicación no son las tecnologías, sino el uso que hacemos de ellas.
Os animo a leer el artículo, no solo porque es entretenido y ameno, sino porque refleja en un lenguaje llano algunas verdades que irán cobrando más y más importancia en los próximos años.
http://www.criptored.upm.es/guiateoria/gt_m001f1.htm o si preferís el video (desde el minuto 1 al minuto 16) http://www.youtube.com/watch?v=DItzYgW_kjc
Podéis completar información sobre infoxicación o sobrecarga de información en
http://es.wikipedia.org/wiki/Sobrecarga_informativa pero no os perdáis este articulo publicado en agosto en El Pais http://www.psicoencuentro.com/noticia_de_psicologia.php?id=106&idioma=1.
Besitos para ellas y abracitos para ellos.
martes, 25 de septiembre de 2012
Fallo de seguridad en el Internet Explorer de Microsoft
Hola a todos,
El pasado 18 de Septiembre se hizo público un grave agujero en las versiones activas de Internet Explorer, para todas las versiones de sistemas operativos. Normalmente cuando se descubre una vulnerabilidad se dá un tiempo al fabricante para que la solucione, si se hace pública sin que exista parche se habla de un "Zero-Day" como es el caso. Lo que indica que es un grave el riesgo de seguridad. Ademas se sabe que está siendo utilizada.
Lo primero de todo, siempre que recibáis un aviso de este tipo, debéis analizar cual es la fuente y contrastarla con otras antes de tomar ninguna actuación.
http://tecnologia.elpais.com/tecnologia/2012/09/18/actualidad/1347955876_102489.html
http://www.elmundo.es/elmundo/2012/09/20/navegante/1348127917.html
Podéis encontrar información detallada en estas páginas, en el texto del final del blog de Hispasec, a los que por cierto felicito por su reciente asociación con Google, en las páginas oficiales tipo
https://www.osi.es/es/actualidad/avisos/2012/09/fallo-de-seguridad-en-el-navegador-internet-explorer o en el propio Microsoft.
En muchas de ellas se recomendaba cambiar a otro explorador como Firefox o Chrome mientras Microsoft la solucionaba. Lo que no tiene en cuenta esta recomendación es la incapacidad de muchos usuarios para hacer esto, los costes que puede suponer para las empresas con gran cantidad de equipos y usuarios, donde no solo se debe sopesar el coste de distribución e instalación sino también el de formación y uso del nuevo navegador, que no tendrá una curva plana, sus incompatibilidades y el soporte a incidencias. De hecho basta cambiar a alguno de estos navegadores un rato y veremos que algunas de las paginas que habitualmente usamos no funcionan, o no lo hacen del todo. OJO, no quiero decir que el de Microsoft sea mejor, sino que no hay una solución perfecta.
En cualquier caso Microsoft dice haber resuelto el problema y ha publicado un parche acumulativo fuera de sus circuitos habituales de todos los martes. Es muy recomendable que aquellos que sigáis usando este navegador lo apliquéis. Para ello usar la página http://windowsupdate.microsoft.com/ o http://support.microsoft.com/kb/2744842. Podéis encontrar más información del parche en http://www.hispasec.com/unaaldia/5081.
Como siempre la mejor seguridad la aporta el sentido común y si no ejecutamos enlaces desconocidos o sospechosos tendremos mucho ganado.
Besitos para ellas y abracitos para ellos.
*********************************************************************************
Grave vulnerabilidad sin parche en Internet Explorer está
siendo aprovechada por atacantes
----------------------------------------------------------------
Se ha descubierto un nuevo exploit que aprovecha una
vulnerabilidad crítica en Internet Explorer. Permite la ejecución remota de
código arbitrario y que está siendo usada por atacantes. Afecta a las versiones
7, 8 y 9 del navegador en todas las versiones del sistema operativo.
Se ha descubierto una vulnerabilidad en Internet
Explorer, previamente desconocida y que está siendo aprovechada por atacantes.
Uno de los datos más curiosos es cómo fue descubierto por el investigador Eric
Romang (@eromang), y que indica que este 0-day podría estar relacionado por los
mismos autores de la grave vulnerabilidad en Java de hace solo unas semanas.
Después del descubrimiento del problema en Java, Eric Romang monitorizaba
regularmente algunos de los servidores desde donde se sabía que se distribuía
aquel exploit y relacionados con sus desarrolladores. El día 14 de septiembre
detectó que se había creado nuevo directorio en uno de ellos donde se alojaba
el código para aprovechar una nueva vulnerabilidad, que resultó ser esta de
Internet Explorer.
El fallo permite la ejecución remota de código a través
de una vulnerabilidad en la función execCommand utilizando referencias no
válidas a puntero ya liberado (use-after-free). En el código del exploit esto
se consigue mediante la creación de un objeto 'CMshtmlEd', su eliminación y
posterior uso de la zona de memoria mediante CMshtmlEd::Exec. Una vez explotada
la vulnerabilidad, se ejecuta el payload mediante la técnica del relleno de la
memoria heap mediante NOPs (heap spray) y del propio shellcode para conseguir
su ejecución. Elude DEP y ASLR con técnicas ROP y después carga un troyano del
servidor malicioso.
En el siguiente vídeo se puede observar todo el proceso,
llevado a cabo en un servidor comprometido donde se alojaban tanto el exploit
de IE como el conocido RAT Poison Ivy, encargado de controlar a la potencial
víctima.
El diagrama de flujo del ataque sería el siguiente:
El exploit (Protect.html) inicialmente no era detectado
por ninguna casa
antivirus:
Aunque finalmente Microsoft ha actualizado sus
definiciones de antivirus identificando la familia del exploit como Dufmoh.
Este 0-day está siendo ampliamente explotado tras la
publicación del script para Metasploit. Aunque el módulo de Metasploit está
creado para Internet Explorer 8, se podría modificar para otras versiones.
No existe parche o contramedida oficial por parte de
Microsoft, por lo que se recomienda el uso de otros navegadores hasta que sea
publicada una actualización. EMET correctamente configurado, podría permitir
detener el vector de ataque.
Opina sobre esta noticia:
Más información:
Zero-Day Season Is Really Not Over Yet
IE execCommand fuction Use after free Vulnerability 0day
en http://blog.vulnhunt.com/index.php/2012/09/17/ie-execcommand-fuction-use-after-free-vulnerability-0day_en/
metasploit: Microsoft Internet Explorer execCommand
Use-After-Free Vulnerability http://dev.metasploit.com/redmine/projects/framework/repository/revisions/aac41e91fd38f99238971892d61ead4cfbedabb4/entry/modules/exploits/windows/browser/ie_execcommand_uaf.rb
Mmm, Smells Like 0day
New Internet Explorer zero day being exploited in the
wild http://labs.alienvault.com/labs/index.php/2012/new-internet-explorer-zero-day-being-exploited-in-the-wild
Exploit:Win32/Dufmoh.B
Microsoft Internet Explorer execCommand Use-After-Free
Vulnerability http://dev.metasploit.com/redmine/projects/framework/repository/revisions/aac41e91fd38f99238971892d61ead4cfbedabb4/entry/modules/exploits/windows/browser/ie_execcommand_uaf.rb
2a2e2efffa382663ba10c492f407dda8a686a777858692d073712d1cc9c5f265
Jose Mesa
Sergio de los Santos
@ssantosv
viernes, 21 de septiembre de 2012
iOS6 Nuevo sistema operativo de Apple para IPhone, IPad e IPod
Como últimamente está ocurriendo Apple aprovecha la presentación de un nuevo dispositivo para lanzar un salto en la versión del sistema operativo que junto a las Apps hace que la usabilidad de estos terminales sea una de las mejores.
Si quieres saber que novedades trae puedes consultar http://www.apple.com/es/ios/whats-new/
o bien otro punto de vista. http://www.xataka.com/tablets/ios-6-y-sus-novedades
Como ocurre con muchas cosas en tecnología hay que evitar ser los primeros en hacer la actualización, lo que demuestra los problemas que han surgido con la misma, y para evitar hacer de conejillo de indias en funcionalidades que pueden ser modas pasajeras. Recomendación espera al menos 2 o 3 meses desde el lanzamiento. Algunos de los problemas :
http://tecnologia.elpais.com/tecnologia/2012/09/19/actualidad/1348065405_331997.html
Un saludo
La seguridad de las tarjetas de crédito con chip en entredicho
Como el tiempo siempre demuestra la seguridad absoluta no existe, y este tipo de hechos denotan dos cosas, que el cambio a chip no impide, aunque si reduce mucho el fraude, y que España es un lugar llamativo para los delincuentes.
Un saludo
Un estudio desvela que es posible clonar tarjetas de
crédito con chip
---------------------------------------------------------------------
Un grupo de investigadores de la universidad de Cambridge
han descubierto una vulnerabilidad en el sistema de seguridad que llevan las
tarjetas con chip. Según este método, se podría llegar a clonar una tarjeta de
crédito y efectuar una transacción fraudulenta.
EMV es un estándar de interoperabilidad desarrollado por
Europay, MasterCard y Visa en los años 90 para la autenticación de pagos
mediante tarjetas de crédito y de débito. Este nuevo sistema se planteó para
sustituir a las inseguras tarjetas con banda magnética, cuyo sistema de
seguridad no era suficiente para impedir su clonación.
Desde hace varios años, las tarjetas están abandonando la
insegura banda magnética en favor del chip incrustado que contiene información
cifrada.
El acceso a la información requiere un código PIN secreto
para que la operación se lleve a cabo correctamente. A grandes rasgos, el
proceso a la hora de efectuar una transacción es el siguiente:
* Cuando un terminal o ATM (Automatic Teller Machine)
quiere iniciar una transacción, este envía toda la información (cantidad,
moneda, fecha,
etc...) a la tarjeta que se encuentra insertada, junto
con un código llamado UN (Unpredictable Number) que el cajero o terminal genera
al vuelo en el momento de la transacción.
* La tarjeta usa una clave de cifrado secreta, que se
encuentra guardada en el chip, para generar un código que autoriza la petición
(ARQC) a partir de los datos de la transacción y el UN facilitado por el
terminal. El ARQC es enviado de vuelta al terminal.
* El ATM envía el código ARQC junto con el PIN cifrado y
el UN en texto plano al banco de la tarjeta en cuestión.
* Por último, el banco descifra el ARQC y valida la
información que contiene. También valida el UN que contiene el ARQC que el
terminal ha enviado en texto plano. Si ambos coinciden, la transacción es
válida y autorizada.
En particular, el caso que inició esta investigación fue
el ocurrido a un cliente del banco HSBC por el que varias transacciones
fraudulentas fueron realizadas a través de un terminal de Palma de Mallorca, el
29 de junio de 2011. Una vez conseguidos estos registros, fueron revisados y se
pudo comprobar que unos de los campos que identifica la transacción, el UN,
tenía poco de "unpredictable":
En la mayoría de los casos analizados se comprobó que
este valor era generado usando un algoritmo "aleatorio" bastante
pobre (a veces, incluso contadores, dependiendo del terminal) permitiendo la
posibilidad a un ataque de tipo "pre-play".
Un ejemplo de este tipo de ataques propuesto por estos
investigadores es el siguiente:
* Un negocio "tapadera" controlado por los
atacantes, podrían usar un terminal modificado para guardar la información de
la tarjeta y el PIN que el cliente ha introducido para realizar un pago legal.
A la vez que se realice esa transacción, se puede obligar a la tarjeta a generar
otro código ARQC para una transacción con fecha futura y UN específico. El UN
será un número que los atacantes saben que será generado por un modelo
específico de terminal en el futuro.
Después de recibir el segundo código ARQC de la tarjeta,
el atacante podrá crear una tarjeta clonada con la información de la tarjeta
legítima y programarla con el código ARQC que contiene la información de la
transacción futura. Por último, el atacante tendrá la posibilidad de efectuar
una única transacción con esa tarjeta para la fecha que se fijó.
En resumen, se tendría un efecto similar al de clonación
que existe hoy con las bandas magnéticas, pero con tarjetas protegidas con
chip.
Los investigadores avisaron a los responsables de la
pobre aleatoriedad de creación de los UN por parte de algunos terminales. Al
parecer, no han recibido demasiada atención.
Terminan con una dura crítica hacia las entidades
bancarias a las que acusan de conocer los riesgos que entraña este sistema de
pago y aún así ocultarlos. Por su parte, la Financial Fraud Action
(organización que se encarga de controlar el fraude financiero en Gran Bretaña)
ha insistido en que en nunca dijeron que la eficacia de estas nuevas tarjetas
fuese absoluta además de que, si bien es cierto que los atacantes puedan
realizar operaciones fraudulentas, sería muy arriesgado.
Opina sobre esta noticia:
Más información:
Chip and Skim: cloning EMV cards with the pre-play attack
http://www.cl.cam.ac.uk/~rja14/Papers/unattack.pdf
Chip and pin 'weakness' exposed by Cambridge researchers
Daniel Vaca
sábado, 24 de marzo de 2012
¿Como y donde almacenar nuestros ficheros?
La carrera que comenzó unos años atrás por almacenar cosas en nuestros PCs, se traslado a los dispositivos móviles, como smartphones, MP3, MP4, etc, rápidamente. Compramos discos externos de cada vez más tamaño para almacenar principalmente películas, fotos, música y algunos documentos. Esto complica las copias de seguridad que la mayoría no hace. Desde hace algún tiempo se esta desplegando lo que se denomina la tendencia almacenamiento en la nube o Cloud Store, que básicamente se refiere a tener nuestros ficheros en internet compartiendo infraestructura con miles de usuarios, obteniendo gratis o a precios muy bajos las capacidades de grandes sistemas informáticos. Aquí tenéis más información.
http://www.elpais.com/articulo/tecnologia/Inminente/lanzamiento/Google/Music/elpeputec/20110510elpeputec_2/Tes
Donde guardarlos?. Bueno algunas opciones serían Dopbox.com, Box.com, etc con cuentas gratuitas de 2 GB. Son opciones muy interesante sobretodo para aquellos que os olvidáis siempre de hacer copias de seguridad o aquellos que os conectais desde diferentes sitios. Eso si, para la información más sensible recomiendo al menos poner contraseña en los ficheros. Probarlo aquí http://db.tt/zR0Tshli registrándoos en Dropbox. El disponer de nuestros ficheros desde cualquier parte, incluso nuestros smartphones es una ventaja muy interesante. De hecho algunos de los grandes ya empiezan a ofrecer almacenamiento gratuito en la nube para poder sincronizar todos nuestros dispositivos como es el caso de Apple con el iCloud.
Hay que tener muy en cuenta la seguridad, e incluso cifrar nuestros archivos más sensibles si deseamos subirlos a la nube, por ejemplo uno de los famosos almacenamientos de grandes ficheros recientemente ha sido denunciado por no decir toda la verdad en su política de seguridad que ya ha cambiado. http://www.hispasec.com/unaaldia/4586
Como siempre besitos para ellas y abracitos para ellos.
jueves, 15 de marzo de 2012
¿Qué hay de seguridad de la información en WhatsApp?
La aplicación WhatsApp es una de tantas nuevas herramientas de la generación social de Internet que ha tenido un gran éxito entre muchos usuarios de smartphones. Es una herramienta de mensajería instantánea que permite enviar texto, video o audio a un usuario o grupo de usuarios. En principio es el sustituto o evolución de los SMS y según creen muchos es una ruina para las teleoperadoras, aunque en realidad la pérdida que tienen en facturación en SMS se compensa con creces en sus facturaciones planas de datos. Existen versiones de la aplicación para los dispositivos y sistemas operativos de Apple (iOS), BlackBerry (BlackBerry OS), Google (Android), Microsoft (Windows Phone) y Nokia (Symbian). Se conecta a la agenda del teléfono para sincronizarla y facilitar el uso, aunque esto abre algunas dudas sobre la seguridad de mis contactos.
Ahora como suele ocurrir con los sistemas nuevos la seguridad queda en segundo plano, aquí os paso algunas de las perlas sobre seguridad que se han conocido de este sistema de mensajería, dejando de lado que los mensajes no se envían cifrados y se hace sobre infraestructuras compartidas tipo WIFI por ejemplo.
http://www.securitybydefault.com/2011/06/lo-que-no-te-cuenta-whatsapp.html
http://www.securitybydefault.com/2011/06/como-registrar-cualquier-numero-de.html
http://www.securitybydefault.com/2012/01/whatsapp-al-descubierto.html
Recomendación: Como siempre en seguridad la mejor herramienta es el sentido común, no enviéis información sensible por un medio que no es totalmente seguro y ojo con lo que decimos por quien nos pueda estar escuchando.
Besitos para ellas y abracitos para ellos
miércoles, 14 de marzo de 2012
Seguridad en los llamados teléfonos inteligentes o smartphones
Es sorprendente la rápida implantación de estos sistemas y lo poco que usuarios y fabricantes de hardware y software se han preocupado hasta ahora por la seguridad, esa capa que siempre lo encarece y complica todo, desde la usabilidad hasta la rapidez, pero entonces ¿cómo podemos estar volcando más y más información en ellos?.
Como siempre sin ánimo de ser alarmista, ni de parar el progreso tecnológico creo que debemos ser cautelosos, pararnos un poco y ser críticos con los usos que hacemos y la información que manejamos en ellos.
No es un problema de una marca o empresa, aquí tenéis ejemplo de problemas recientes en BlackBerry y en iPhone, y en el próximo post os daré algunas pinceladas de lo que es y ha sido la seguridad en WhatsUp.
http://www.hispasec.com/unaaldia/4888
http://www.hispasec.com/unaaldia/4887
Besitos para ellas y abracitos para ellos.
viernes, 9 de marzo de 2012
Realidad aumentada
Esta tecnología interactiva y en tiempo real que en combinación con la visualización de un mundo real y elementos virtuales nos presenta una realidad aumentada que nos permite ampliar el conocimiento del mundo que nos rodea. Hoy en día se puede utilizar en educación por ejemplo al visitar un museo puedes enfocar un cuadro y obtener toda la información de la obra y del autor, en medicina para obtener información interactiva sobre una intervención, puedes completar con información virtual ruinas históricas y recrear su estado original o a lo largo del tiempo, en turismo, industria como el proyecto http://www.proyectoarmetal.com/, o publicidad también existe aplicabilidad por ejemplo Fiat ha creado una aplicación donde con tu webcam puedes construir un anuncio siendo tu el protagonista, algo similar ha realizado Nesspreso, y por supuesto la invasión de los códigos QR (Quick Response) no deja de ser una aplicación más de esto. De ellos hablaremos en una próxima entrega. Las posibilidades son muchas y es hora de innovar como han hecho en http://www.realidadaumentada.info/.
Mucho tiene que ver en el actual despliegue, aunque todavía incipiente de esta tecnología los Smartphone que nos permiten tener una cámara de alta resolución siempre a mano. Existen multitud de aplicaciones para estos dispositivos como Layar, Google Goggles, Wikitude World, DishPointer, Wikitude World Browser, WorkSnug, TAT Augmented ID, La Guía Le Bar, AugMeasure, Theodolite. Esta es una pequeña muestra de las muchas utilidades que podéis encontrar hoy día entre las que tenéis desde una regla que mide lo que visualizas, una aplicación que te indica los puntos WIFI cercanos, información en internet sobre la persona que fotografías, etc. Os animo a probarlas y buscar información sobre el tema, aquí os dejo algunos enlaces interesantes.
http://es.wikipedia.org/wiki/Realidad_aumentada
http://www.pcactual.com/articulo/laboratorio/especiales/7504/realidad_aumentada_amplia_informacion_sobre_las_cosas_que_ves.html
http://es.globedia.com/tripadvisor-realidad-aumentada
Como siempre abracitos para ellos y besitos para ellas.
http://es.wikipedia.org/wiki/Realidad_aumentada
http://www.pcactual.com/articulo/laboratorio/especiales/7504/realidad_aumentada_amplia_informacion_sobre_las_cosas_que_ves.html
http://es.globedia.com/tripadvisor-realidad-aumentada
Etiquetas:
comercio electrónico,
consumo,
informatica y educación,
Realidad Aumentada AR,
smartphones,
tecnologias de la Información,
TIC
Suscribirse a:
Entradas (Atom)